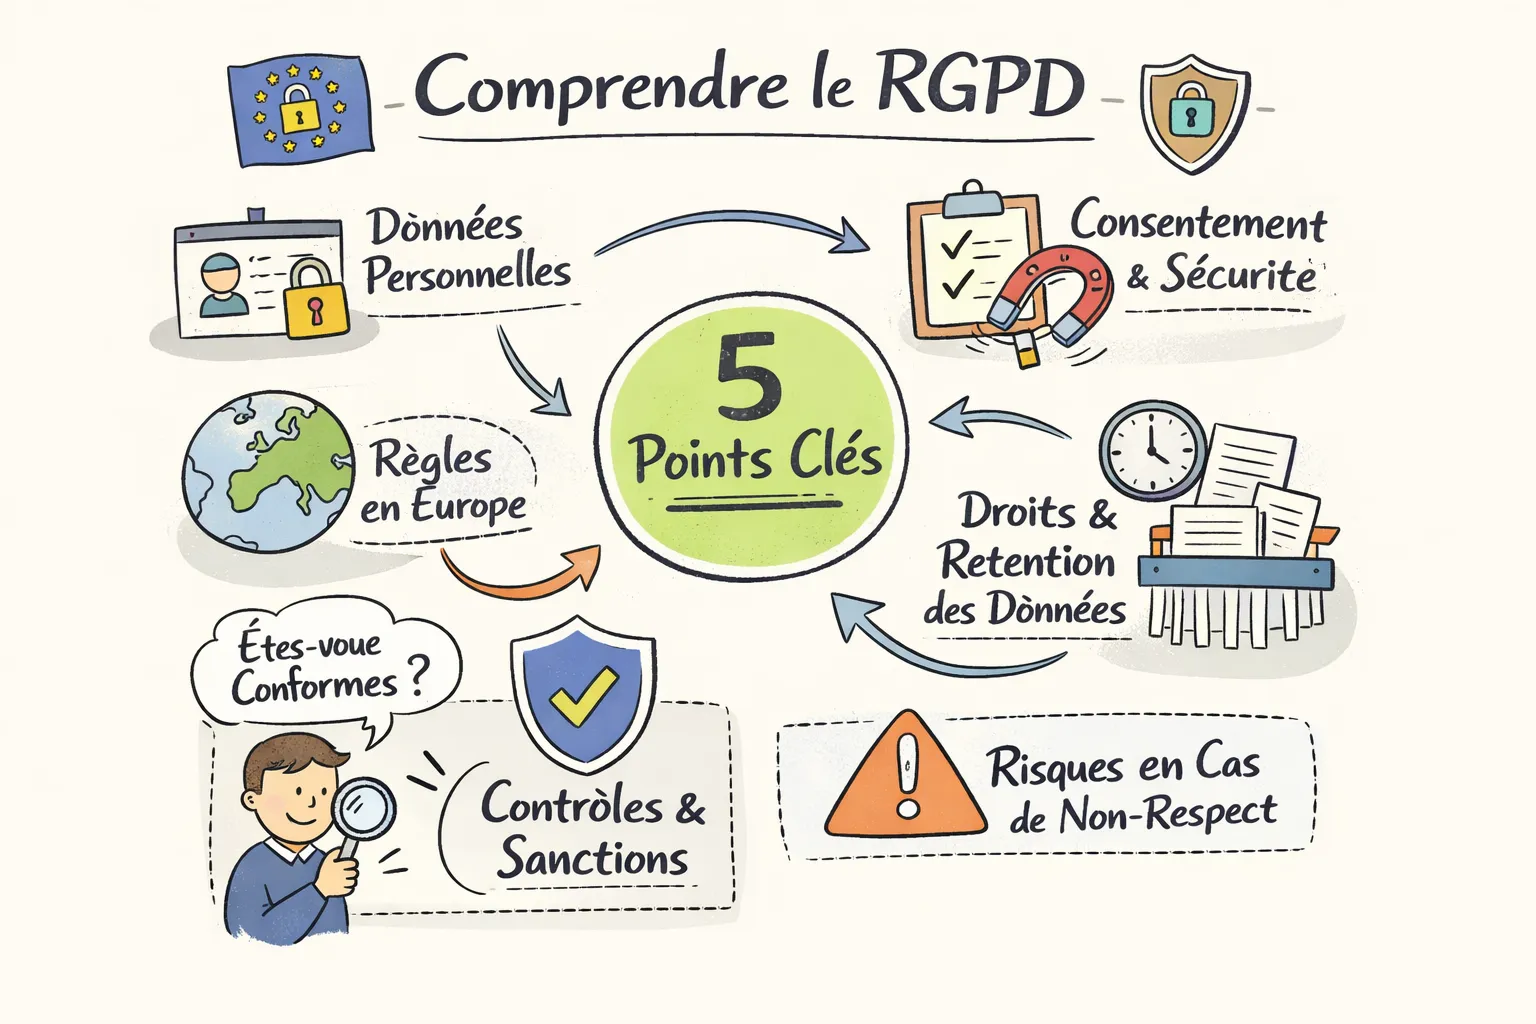
La signification du RGPD est simple : ce sigle désigne le Règlement général sur la protection des données. Applicable depuis le 25 mai 2018, il encadre l’utilisation des données personnelles. Pour un indépendant, cela concerne notamment les coordonnées des prospects, les dossiers clients et les outils de gestion. Pour moi, comprendre ce règlement commence donc par une question concrète : quelles informations utilisez-vous, pour quoi faire et avec quelles protections ? Voici l’essentiel en cinq points, puis une méthode pour passer à l’action.
Ce qu’il faut retenir
- Le RGPD protège les personnes : il encadre les usages des données qui permettent de les identifier.
- Les freelances sont concernés : travailler seul ne dispense pas de respecter les règles applicables à ses traitements.
- Le consentement n’est pas systématique : chaque usage doit reposer sur une base légale adaptée.
- La conformité associe organisation et sécurité : une politique de confidentialité ne suffit pas.
- Le premier réflexe est l’inventaire : recensez vos données, vos outils, vos prestataires et vos usages.
Pour appliquer ces principes à votre activité indépendante, je présente le programme et les supports dans le Kit RGPD du Freelance. Avant de choisir un outil ou un modèle de document, il faut toutefois comprendre ce que vous devez organiser.
1. Signification du RGPD : quelles données protège-t-il ?
Une donnée personnelle est une information qui permet d’identifier une personne physique, directement ou indirectement. Il peut s’agir d’un nom, d’une adresse électronique nominative, d’un numéro de téléphone ou d’informations qui, une fois rapprochées, permettent de reconnaître quelqu’un. Le RGPD ne se limite donc pas aux données sensibles, ni aux informations collectées sur un site web.
Un traitement correspond à une opération sur ces données : collecte, classement, consultation, transmission ou suppression. Le simple fait d’organiser un fichier de contacts professionnels peut donc constituer un traitement. Dans une activité indépendante, les situations courantes comprennent :
- La gestion des prospects : réception d’une demande de devis et suivi dans un CRM.
- La relation client : conservation des coordonnées, échanges et documents nécessaires à une prestation.
- La communication : inscription à une newsletter, gestion des abonnements et désinscriptions.
Tous ces usages ne présentent pas les mêmes risques. Une analyse d’impact (DPIA), aussi appelée AIPD, est nécessaire lorsque le traitement est susceptible d’engendrer un risque élevé pour les personnes. Ce n’est pas une formalité à réaliser automatiquement pour chaque formulaire : il faut examiner la nature du projet et consulter les recommandations de la CNIL.
2. Quels principes faut-il respecter ?
Le premier principe consiste à utiliser les données pour une finalité précise et sur une base légale adaptée. Selon le contexte, il peut s’agir de l’exécution d’un contrat, d’une obligation légale, du consentement ou de l’intérêt légitime, sous réserve de ses conditions d’utilisation. Je conseille de partir de l’usage réel plutôt que d’ajouter une case à cocher par défaut. Les six grands principes du RGPD constituent un repère officiel pour cette réflexion.
Il faut ensuite collecter uniquement les données nécessaires, informer les personnes et définir des durées de conservation justifiées. Un formulaire de contact n’a pas besoin de demander toutes les informations utiles à une future facturation. De même, un dossier client ne doit pas rester indéfiniment dans une messagerie simplement parce que son classement n’a jamais été prévu.
Enfin, les données doivent être exactes et protégées par des mesures adaptées aux risques : accès limités, mises à jour, sauvegardes et, selon les besoins, chiffrement. La responsabilité consiste aussi à pouvoir expliquer et documenter ses choix. C’est pourquoi la conformité ne se résume ni à un logiciel ni à un document juridique : elle doit se retrouver dans votre organisation quotidienne.
3. Qui est concerné par le RGPD ?
Le RGPD concerne notamment les traitements réalisés dans le cadre des activités d’un établissement situé dans l’Union européenne. Il peut également s’appliquer à des organismes établis ailleurs lorsqu’ils proposent des biens ou services à des personnes situées dans l’Union ou suivent leur comportement dans les conditions prévues par le règlement. Le lieu d’hébergement ne suffit donc pas, à lui seul, à déterminer les règles applicables.
Un freelance peut être concerné même sans salarié et sans boutique en ligne. Dès lors que vous gérez des données personnelles pour votre activité, il faut examiner vos obligations. En revanche, cela ne signifie pas que vous devez mettre en place la même organisation qu’une grande entreprise : les mesures dépendent notamment des traitements et des risques.
Votre rôle compte également. Le responsable du traitement décide des finalités et des moyens du traitement. Le sous-traitant traite des données pour son compte et sur ses instructions. Vous pouvez être responsable de votre fichier clients et sous-traitant lorsque vous intervenez dans le CRM d’un client. Lorsqu’une prestation relève de la sous-traitance, ses conditions doivent être encadrées contractuellement, notamment pour la sécurité, les incidents et le sort des données en fin de mission.
Enfin, vérifiez où vos prestataires traitent les données et qui peut y accéder. En cas de transfert vers un pays hors de l’Union européenne, il faut examiner le cadre applicable : décision d’adéquation, garanties appropriées ou autre mécanisme prévu par le règlement. Un abonnement à un outil connu, ou le seul chiffrement des données, ne dispense pas de cette vérification.
4. Quelles obligations organiser dans votre activité ?
Le registre des traitements permet de décrire vos usages : finalités, catégories de données, personnes concernées, destinataires, durées de conservation et mesures de sécurité. Son caractère obligatoire dépend des conditions prévues par le règlement ; il reste un support pratique pour organiser votre démarche. La CNIL propose des modèles et explique les règles applicables. Un registre ne prouve pas, à lui seul, que tout est conforme.
La désignation d’un délégué à la protection des données, ou DPO, n’est pas non plus automatique pour un indépendant. Elle dépend des critères du règlement, notamment de certaines activités de suivi ou de traitement à grande échelle. Pour déterminer les mesures nécessaires, commencez par examiner :
- les données collectées et leur circulation entre vos outils ;
- les risques pour les personnes en cas de perte, d’accès indu ou de divulgation ;
- les protections existantes et les corrections à prévoir ;
- les décisions à documenter et les recommandations officielles à consulter.
Conservez ensuite les éléments utiles : registre, contrats avec les sous-traitants, mentions d’information, procédures et, lorsqu’elle est nécessaire, analyse d’impact. L’objectif n’est pas d’accumuler des fichiers. Il faut disposer de documents cohérents avec les outils et les pratiques réellement utilisés.
Le consentement n’est pas exigé pour tous les traitements. Une demande de devis peut, par exemple, relever de mesures précontractuelles. Lorsque le consentement est requis, il doit notamment être libre, spécifique, éclairé et démontrable, avec une possibilité de retrait. Une case précochée ne convient pas. L’utilisation de traceurs et la prospection nécessitent également de vérifier les règles propres à ces usages.
Préparez aussi la gestion des incidents. Toute violation de données personnelles doit être documentée. Lorsqu’elle présente un risque pour les droits et libertés, le responsable du traitement doit la notifier à la CNIL dans les meilleurs délais et, si possible, au plus tard 72 heures après en avoir pris connaissance ; un retard doit être motivé. Un risque élevé peut également imposer d’informer les personnes, sauf exception applicable. Le sous-traitant alerte son client responsable du traitement. Pour décider de la marche à suivre, consultez les règles CNIL sur les violations.
5. Quels droits faut-il permettre aux personnes d’exercer ?
Les personnes disposent notamment de droits d’accès, de rectification, d’effacement, d’opposition et de limitation. Le droit à la portabilité s’applique sous certaines conditions. Ces droits permettent de comprendre l’utilisation des données et d’agir sur celle-ci, mais ils ne sont pas tous applicables de la même manière à chaque traitement.
Par exemple, une demande d’effacement ne conduit pas nécessairement à supprimer tous les documents : certaines données doivent être conservées pour respecter une obligation légale. De même, la portabilité ne signifie pas qu’il faut fournir systématiquement l’intégralité d’un dossier dans un format particulier. Il faut examiner la demande, les données concernées et les conditions du droit invoqué.
Le règlement encadre aussi certaines décisions fondées exclusivement sur un traitement automatisé lorsqu’elles produisent des effets juridiques ou affectent une personne de manière similaire et significative. Un simple automatisme administratif n’entre donc pas nécessairement dans ce cadre. Avant de déployer un outil de scoring ou de décision, examinez ses effets et les garanties à prévoir.
En pratique, prévoyez un point de contact et une procédure : réception de la demande, vérification de l’identité si nécessaire, recherche des données et réponse. Le délai de principe est d’un mois, avec des possibilités de prolongation encadrées. Un tableau de suivi peut suffire pour commencer, à condition d’en limiter les accès et de ne pas y conserver inutilement des informations personnelles.
Comment commencer : une méthode progressive
Je conseille de commencer par l’organisation, puis de configurer les outils, avant d’envisager un développement spécifique. Automatiser un processus mal défini risque surtout de reproduire ses problèmes plus rapidement.
Première étape : inventorier. Listez vos traitements réels, par exemple les demandes de devis, la facturation et la newsletter. Pour chacun, notez les données utilisées, la finalité, les outils, les destinataires et la conservation prévue. Ne supposez pas qu’un contact reçu pour un devis peut automatiquement être inscrit à une newsletter.
Deuxième étape : clarifier les règles. Associez une base légale à chaque finalité et vérifiez les informations fournies aux personnes. Vos mentions doivent correspondre à vos pratiques, y compris aux services externes utilisés. Copier une politique de confidentialité générique ne remplace pas ce travail.
Troisième étape : configurer et sécuriser. Voici l’ordre de travail que je recommande pour transformer cet inventaire en actions :
- Prioriser les corrections selon les risques et désigner la personne qui les réalise, même si vous travaillez seul.
- Protéger les comptes avec des mots de passe robustes et uniques, l’authentification multifactorielle et la suppression des accès inutiles.
- Configurer les outils existants : droits d’accès, sauvegardes, mises à jour et règles de conservation.
- Préparer les procédures pour les demandes de droits et les violations de données, puis vérifier qu’elles sont utilisables.
- Automatiser seulement les besoins identifiés, avec des contrôles pour éviter les envois, accès ou suppressions inappropriés.
Si vos données circulent entre une messagerie, un CRM, un outil de facturation et plusieurs automatisations, un regard global peut être utile. Mon offre de conseil en systèmes d’information permet d’examiner les outils et de construire une feuille de route. Le choix technique doit servir votre organisation, sans remplacer l’analyse de vos obligations.
Lorsque plusieurs personnes interviennent, il faut aussi expliquer les pratiques attendues : partager un document, retirer un accès ou signaler une erreur. Je propose des formations pour monter en compétence en web et en RGPD pour faciliter cette appropriation.
FAQ : comprendre le RGPD sans confusion
Le RGPD concerne-t-il un freelance sans site internet ?
Oui, dès lors que ses traitements professionnels entrent dans son champ d’application. Un fichier clients, une messagerie ou des dossiers contenant des données personnelles peuvent être concernés. Le site web n’est qu’un point de collecte parmi d’autres.
Faut-il une case de consentement sur chaque formulaire ?
Non. Il faut d’abord déterminer la finalité et la base légale du traitement, puis informer les personnes. Pour approfondir, consultez les obligations RGPD du freelance et le guide du formulaire de contact.
Une politique de confidentialité suffit-elle pour être conforme ?
Non. Elle sert à informer, mais elle ne remplace ni la sécurité, ni la gestion des droits, ni l’encadrement des prestataires. La conformité repose sur la cohérence entre vos documents et vos pratiques.
Passer de la définition à une première action
Vous voulez repérer les sujets à examiner ? Le RGPD Score est un outil gratuit d’autoévaluation pour faire un premier point et identifier des priorités. Il ne remplace pas l’analyse de votre situation ni une vérification complète de conformité.
Faire mon RGPD Score gratuitement →
Vous préférez une démarche guidée ? Le Kit RGPD du Freelance propose un accompagnement étape par étape pour organiser votre mise en conformité, à votre rythme.
Découvrir le Kit RGPD du Freelance →
Pour commencer concrètement, choisissez un traitement, par exemple vos demandes de devis. Notez où arrivent les données, qui y accède et quand elles sont supprimées. Vérifiez ensuite les règles applicables à partir des ressources officielles de la CNIL citées dans cet article.
Je me demande donc comment rendre chaque usage des données plus clair, plus sûr et plus simple à gérer, sans ajouter de tâches administratives inutiles.

Articles liés
Mise en conformité RGPD : comprendre ce qui s’applique à mon activité
Dans mon accompagnement, je constate que la mise en conformité RGPD reste souvent associée aux grandes entreprises, aux services informatiques ou aux sites qui collectent beaucoup de données. Pourtant, un indépendant manipule lui aussi des informations personnelles : les coordonnées d’un prospect, les factures de ses clients, les adresses de sa newsletter ou les accès […]
Cookies RGPD : comprendre les règles et gérer les traceurs de son site
Dans mon accompagnement, je constate que les cookies RGPD soulèvent souvent une difficulté très concrète : un indépendant possède un site internet, mais ne sait pas exactement ce que ses outils déposent dans le navigateur de ses visiteurs. Une extension de statistiques, une vidéo intégrée ou un module de réservation peuvent ajouter des traceurs sans […]
Registre RGPD : comment le construire et le tenir à jour quand on est freelance
Dans mon accompagnement des indépendants, je constate que le registre RGPD est souvent perçu comme un document administratif de plus. Pourtant, la difficulté ne vient pas seulement de sa rédaction. Elle commence lorsque je pose des questions simples : quelles données personnelles utilisez-vous, pour quoi faire et avec quels outils ? Entre la messagerie, les […]