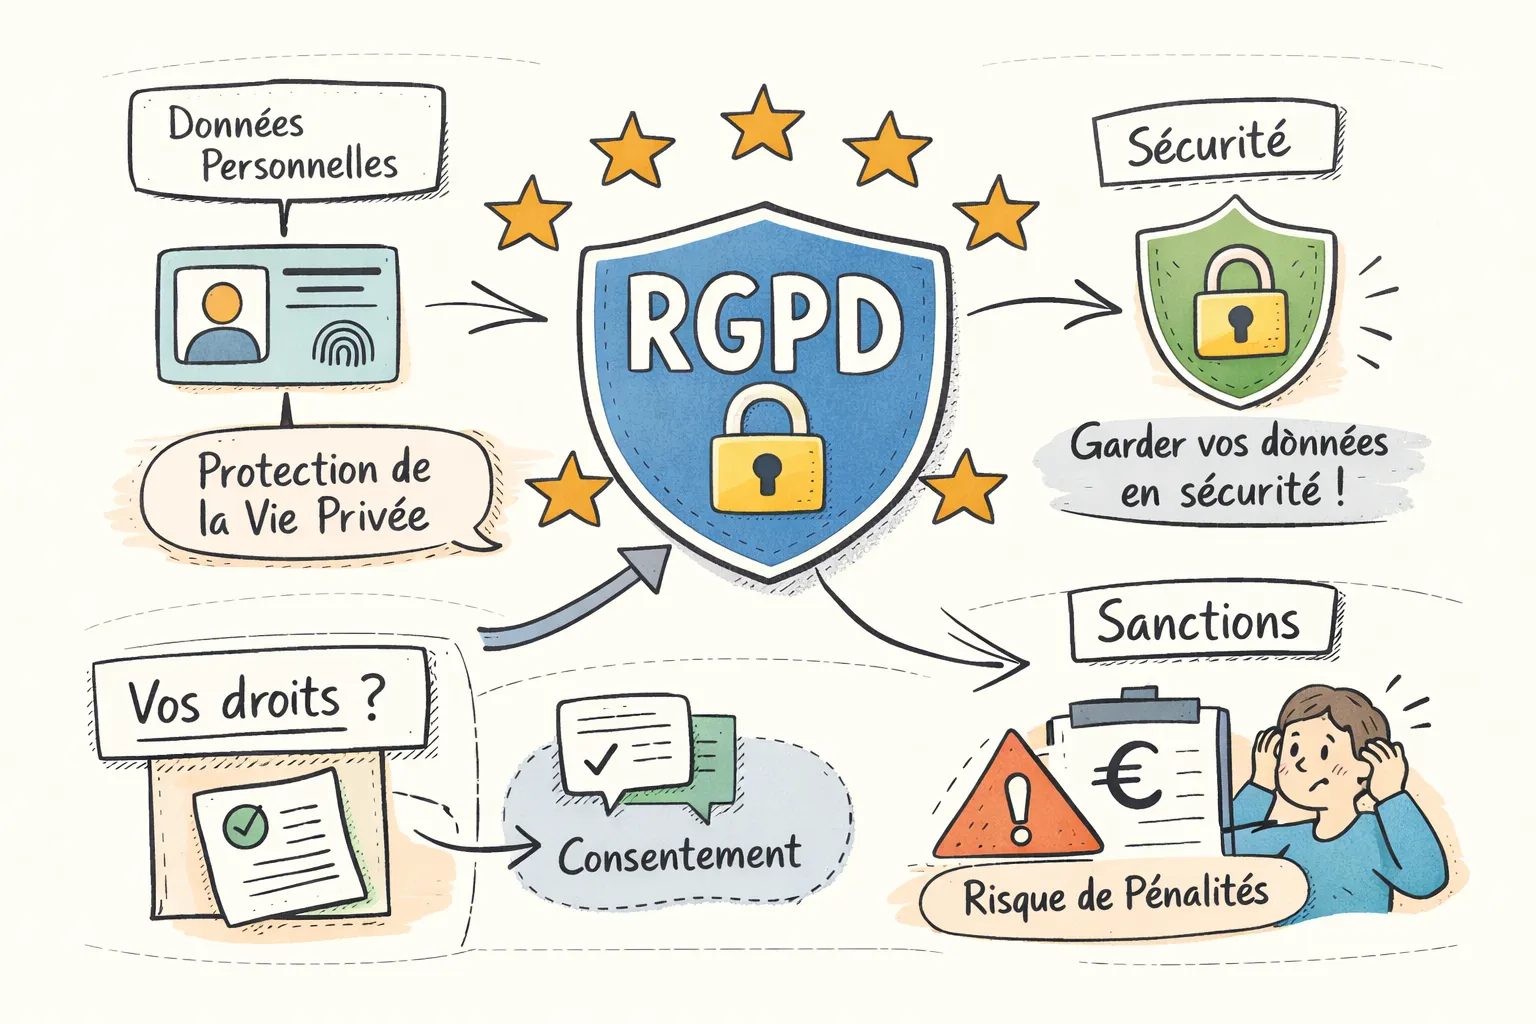
Le Règlement général sur la protection des données (RGPD) est un texte européen entré en vigueur le 25 mai 2018. Il encadre la collecte, le traitement et l’utilisation d’informations permettant d’identifier une personne — un nom, un e-mail, une adresse IP, une photo ou des données de localisation. L’objectif est simple : protéger la vie privée et responsabiliser les organisations en imposant les principes de minimisation, de transparence et de sécurité.
Le RGPD, c’est quoi exactement — et qui est concerné ?
La notion de donnée personnelle est large : elle couvre un nom, un e-mail, un identifiant client, une adresse IP, une photo, des données de localisation, et toute combinaison d’informations permettant d’identifier une personne. Ces données peuvent être conservées sur support numérique ou papier. La règle est simple : collecter le strict nécessaire, expliquer les finalités et permettre aux personnes d’exercer leurs droits (accès, rectification, effacement, portabilité).
Le RGPD s’applique à toute entité qui traite les données de résidents de l’Union européenne, même si l’entreprise est établie hors UE. Concrètement, cela concerne :
- les PME et startups qui gèrent des bases clients
- les freelances qui envoient une newsletter (Le Kit RGPD du Freelance)
- les sites e-commerce, hébergeurs et autres prestataires tiers
Les obligations ne dépendent pas de la taille : la conformité est requise dès qu’un traitement de données personnelles a lieu.
Il faut distinguer le responsable du traitement, qui définit les finalités, du sous-traitant, qui exécute le traitement pour son compte. Cette distinction implique des obligations contractuelles (contrat de sous-traitance, DPA), des garanties de sécurité et, selon les cas, la nomination d’un délégué à la protection des données (DPO).
Pour aller plus loin sur la définition, consultez aussi notre article Signification du RGPD : l’essentiel en 5 points.
Ce qu’il faut retenir pour prioriser vos actions
Avant de rentrer dans le détail, voici les points pratiques essentiels pour orienter votre mise en conformité.
- Le RGPD encadre la collecte et l’utilisation des données personnelles et s’applique à toute organisation traitant des résidents de l’UE.
- Chaque traitement doit reposer sur une base légale documentée (consentement, contrat, obligation légale, intérêt légitime, etc.). Conservez les preuves et décrivez clairement les finalités.
- Les cookies non essentiels requièrent un consentement explicite : installez un gestionnaire de consentement et respectez les choix des utilisateurs.
- Mettez en place des procédures pour permettre l’exercice des droits (accès, effacement, portabilité) et assurez la traçabilité des réponses dans les délais légaux.
- Premier pas concret : réalisez un audit express du formulaire de contact (10 minutes) — vérifiez le recueil du consentement, l’affichage des finalités et la durée de conservation, puis corrigez ce qui manque.
Les principes essentiels du traitement des données
Avant d’aborder les actions opérationnelles, retenez les principes qui encadrent tout traitement. Ils servent de repères pour vos choix techniques et juridiques.
Licéité, finalités et transparence
Choisir la bonne base légale est la première étape pour tout traitement. Chaque traitement doit reposer sur une base clairement identifiée : consentement explicite, exécution d’un contrat, obligation légale, protection d’intérêts vitaux, mission d’intérêt public ou intérêt légitime. Documentez la base choisie et limitez les finalités au strict nécessaire — collecte de leads, gestion de la paie ou envoi de newsletters. La transparence exige une notice de confidentialité lisible, accessible et à jour pour informer les personnes des finalités, des destinataires et des durées de conservation.
Rédigez des formulations simples dans votre politique de confidentialité, par exemple : « Nous utilisons vos coordonnées pour répondre à vos demandes et gérer votre compte » ou « Le consentement peut être retiré à tout moment via [lien] ». Indiquez un contact pour les questions relatives aux droits — l’adresse du DPO ou un service dédié.
Minimisation, limitation de conservation et sécurité
Adoptez le principe de minimisation en ne collectant que les données nécessaires : un nom, un e-mail et un rôle suffisent souvent pour un compte utilisateur. Justifiez et documentez chaque durée de conservation selon la finalité et les obligations légales applicables, sans appliquer une durée universelle dans le registre des traitements. Sécurisez les données par des mesures techniques adaptées : chiffrement des bases, gestion des accès avec authentification multifactorielle, pseudonymisation, sauvegardes régulières et procédures de réponse aux incidents.
Reliez ces mesures à la responsabilité en tenant un registre à jour, en réalisant des analyses d’impact (AIPD) quand nécessaire et en impliquant le DPO pour les audits et le suivi des incidents.
Obligations concrètes pour votre site web et votre entreprise
Commencez par les points qui touchent directement vos utilisateurs. La gestion du consentement, les cookies et la transparence sur votre site sont des priorités faciles à traiter et à démontrer lors d’un contrôle.
Consentement, cookies et gestion du tracking
Pour le marketing et le tracking, le consentement explicite est nécessaire pour tous les traceurs non essentiels, hors exemptions strictes reconnues par la CNIL. Il doit être libre, spécifique, éclairé et univoque, et aussi simple à retirer qu’à donner. Conservez une preuve horodatée des choix et évitez le précochage en proposant des options granulaires par catégorie.
- Catégoriser les cookies (nécessaires, préférences, statistiques, marketing).
- Offrir des boutons distincts : accepter tout, refuser tout, paramétrer par catégorie.
- Enregistrer et documenter les consentements avec date, heure et version de la politique.
- Permettre le retrait du consentement aussi facilement que son octroi.
Parmi les CMP courants, on trouve Cookiebot, Didomi, Axeptio et OneTrust. Pour les analytics, privilégiez l’anonymisation, le mode fondé sur le consentement de Google Analytics ou des solutions côté serveur afin de limiter l’exposition des données. Pour en savoir plus, consultez ce guide sur les cookies informatiques.
Registre des traitements, contrats et notification des violations
Le registre des activités de traitement est l’outil central de la conformité. L’exemption prévue pour certaines structures de moins de 250 personnes est limitée et ne constitue pas une dispense générale. Listez les finalités, catégories de données, destinataires, durées de conservation et bases légales — ce registre sert de preuve interne, facilite les audits et doit être à jour en cas de contrôle. Avec vos sous-traitants, signez un contrat de sous-traitance (DPA) précisant les mesures de sécurité, les obligations de notification et les conditions de sous-traitance.
Nommez un DPO si vous êtes une autorité publique, si vous traitez des catégories particulières de données à grande échelle ou si vous procédez à un suivi régulier et systématique à large échelle. En cas de violation de données susceptible d’engendrer un risque pour les droits et libertés, notifiez la CNIL dans les 72 heures si possible. Informez aussi les personnes lorsque le risque est élevé.
Les droits des personnes et comment y répondre
Les droits des personnes sont réels et exigent des procédures claires. Préparer un processus fiable évite les erreurs et accélère les réponses.
Les personnes disposent de droits : accès, rectification, effacement, limitation, portabilité et opposition. Le droit d’accès oblige à fournir une copie des données ainsi que des informations sur les finalités, les destinataires et la durée de conservation. Le droit de rectification permet la correction d’informations inexactes et le droit à l’effacement s’applique lorsque la base légale n’existe plus, sous réserve d’exceptions légales. Pour un rappel officiel, consultez la page dédiée aux droits des personnes sur leurs données et, pour les petites structures, le guide EDPB pour les PME.
La portabilité impose de fournir les données dans un format structuré et lisible par machine (CSV, JSON ou XML). En règle générale, répondez aux demandes dans un délai d’un mois, prolongeable de deux mois en cas de complexité. Vérifiez l’identité uniquement en cas de doute raisonnable, avec une mesure proportionnée, puis documentez chaque étape.
Voici un processus en quatre étapes pour traiter chaque demande.
- Accusé de réception et demande de preuve d’identité si nécessaire.
- Recherche et extraction des données pertinentes, avec export sécurisé.
- Réponse documentée comprenant l’export demandé, les motifs de refus éventuels et les mentions légales.
- Clôture et conservation de l’audit trail (copies des échanges, horodatage, justification de la décision).
Checklist étape par étape pour commencer la mise en conformité
Passez de la théorie à l’action avec cette checklist en huit étapes. Pour chaque point, le livrable minimum indiqué est un élément actionnable que vous pouvez partager avec les parties prenantes.
- Cartographier vos traitements et les données collectées — livrable : registre initial en Excel/CSV listant flux, finalités et types de données.
- Documenter la base légale pour chaque traitement — livrable : tableau « base légale » rattaché au registre.
- Tenir le registre des traitements à jour — livrable : fichier centralisé révisé et horodaté.
- Mettre à jour la politique de confidentialité et les mentions cookies — livrable : notice publiée et mentions CNIL adaptées.
- Ajuster les contrats avec les sous-traitants (DPA) — livrable : modèle de DPA signé ou en cours de signature.
- Évaluer la nécessité d’une AIPD et la réaliser si besoin — livrable : rapport AIPD ou note de non-nécessité.
- Mettre en place mesures techniques et procédures internes (chiffrement, gestion des accès) — livrable : checklist sécurité et preuves de configuration.
- Former l’équipe et prévoir un plan de réponse aux incidents — livrable : plan d’incident et compte rendu de formation.
Ressources utiles pour avancer rapidement :
- Guides CNIL et modèles de mentions et registres
- Template de DPA réutilisable pour vos prestataires
- Solutions CMP pour le consentement et outils de gestion des demandes
- Plan 30/60/90 : 30 jours = cartographie et registre, 60 jours = contrats et notices, 90 jours = mesures techniques et formation
Comprendre le RGPD, c’est quoi comme avantage concret pour votre activité ?
RGPD : c’est quoi et comment ça vous concerne ? C’est un cadre juridique qui responsabilise les organisations et protège les droits. Commencez par la cartographie et le registre, sécurisez les accès et organisez la preuve des décisions prises.
Maintenir la conformité RGPD dans le temps
Dans mes accompagnements RGPD, le point de départ utile n’est pas l’achat d’un outil. Je commence par recenser les traitements réels, les personnes responsables et les preuves déjà disponibles. L’outil vient ensuite soutenir une organisation qui fonctionne.
- Un registre central des activités de traitement, daté et attribué.
- Une cartographie des sous-traitants, des contrats et des transferts de données.
- Un suivi des demandes d’exercice de droits et des réponses apportées.
- Un registre des violations, y compris lorsqu’une notification à la CNIL n’est pas requise.
- Des preuves de sensibilisation et une revue périodique des changements de pratiques.
Pour structurer ces éléments, utilisez le guide RGPD, consultez le hub RGPD ou appuyez-vous sur le Kit RGPD du Freelance. Un logiciel peut faciliter le suivi, mais il ne remplace ni l’analyse des traitements ni les décisions documentées.
Vous voulez passer à l’action sans vous perdre dans la réglementation ? Le Kit RGPD du Freelance rassemble les modèles, checklists et explications concrètes pour mettre votre activité en conformité en autonomie.

Besoin d'un accompagnement ?
Vous souhaitez en savoir plus sur mes services ou discuter de votre projet ?
Articles liés

RGPD et formulaire de contact : ce qu’il faut vraiment mettre en place
Le formulaire de contact est souvent le premier point de collecte de données personnelles d’un site professionnel — et le plus négligé. Beaucoup de freelances pensent qu’un formulaire de contact conforme au RGPD exige une case à cocher « J’accepte le traitement de mes données ». C’est faux dans la plupart des cas. D’autres ne mettent rien […]

Politique de confidentialité : comment la rédiger pour son site internet
Vous avez un formulaire de contact, une newsletter, ou simplement un site qui collecte des données de visiteurs ? Vous devez probablement publier une politique de confidentialité. C’est l’un des documents RGPD les plus mal compris : beaucoup de freelances copient-collent celle d’un concurrent, sans savoir ce qu’elle doit réellement contenir — ni si elle […]
RGPD pour les freelances : ce que vous êtes vraiment obligé de faire
Vous êtes freelance, consultant, professionnelle de santé, graphiste, ou micro-entrepreneur ? Vous avez probablement déjà entendu parler du RGPD sans vraiment savoir si cela vous concernait. Bonne nouvelle : non, vous n’êtes pas hors la loi parce que vous n’avez pas encore tout mis en place. Mauvaise nouvelle : vous êtes bel et bien soumis […]